Respondr è il push-to-talk sicuro che puoi installare on premise.
Respondr è pensato per chi deve dimostrare come funzionano le proprie comunicazioni, non solo descriverle. Il trasporto è cifrato, l’identità è quella che già gestisci, i permessi sono per canale e ogni azione resta registrata.

I tuoi dati restano dove decidi tu.
Free, Essential e Business girano su Respondr Cloud, ospitato da AWS nell’Unione europea. Con Enterprise il server è dedicato: puoi tenerlo nella tua rete oppure su AWS, nel Paese che scegli, e collegare le radio tramite i gateway in sede.

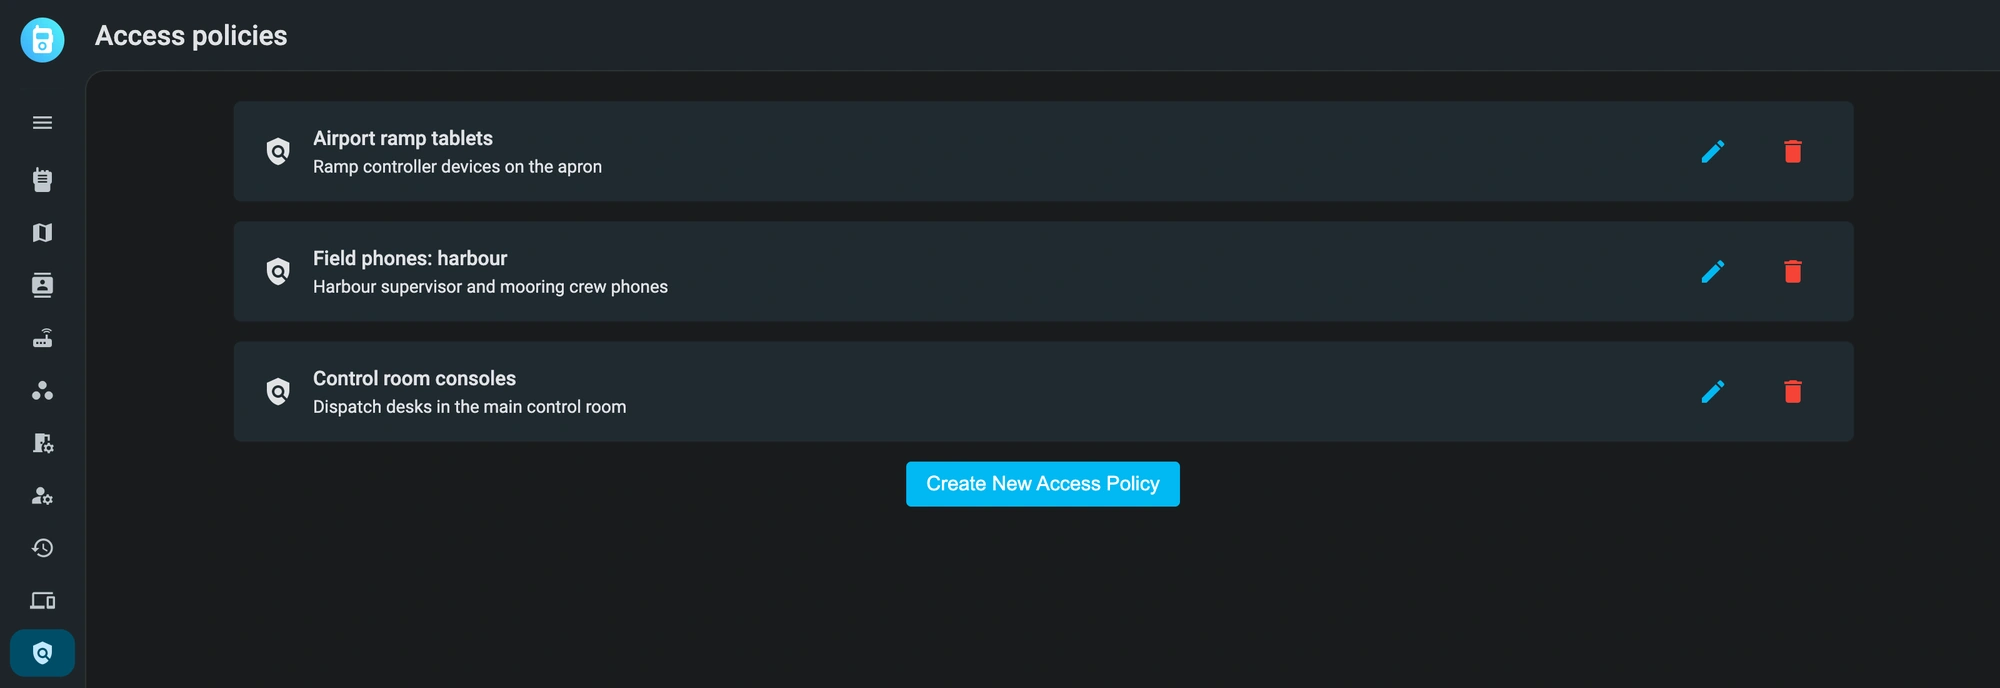
Usi l’identità che già gestisci, con permessi per risorsa.
Gli utenti accedono tramite il tuo identity provider aziendale via OIDC, con secondo fattore TOTP sugli account che lo richiedono. L’accesso è poi concesso per risorsa: quali canali una persona può ascoltare, quali gateway può toccare, quali impostazioni può modificare.
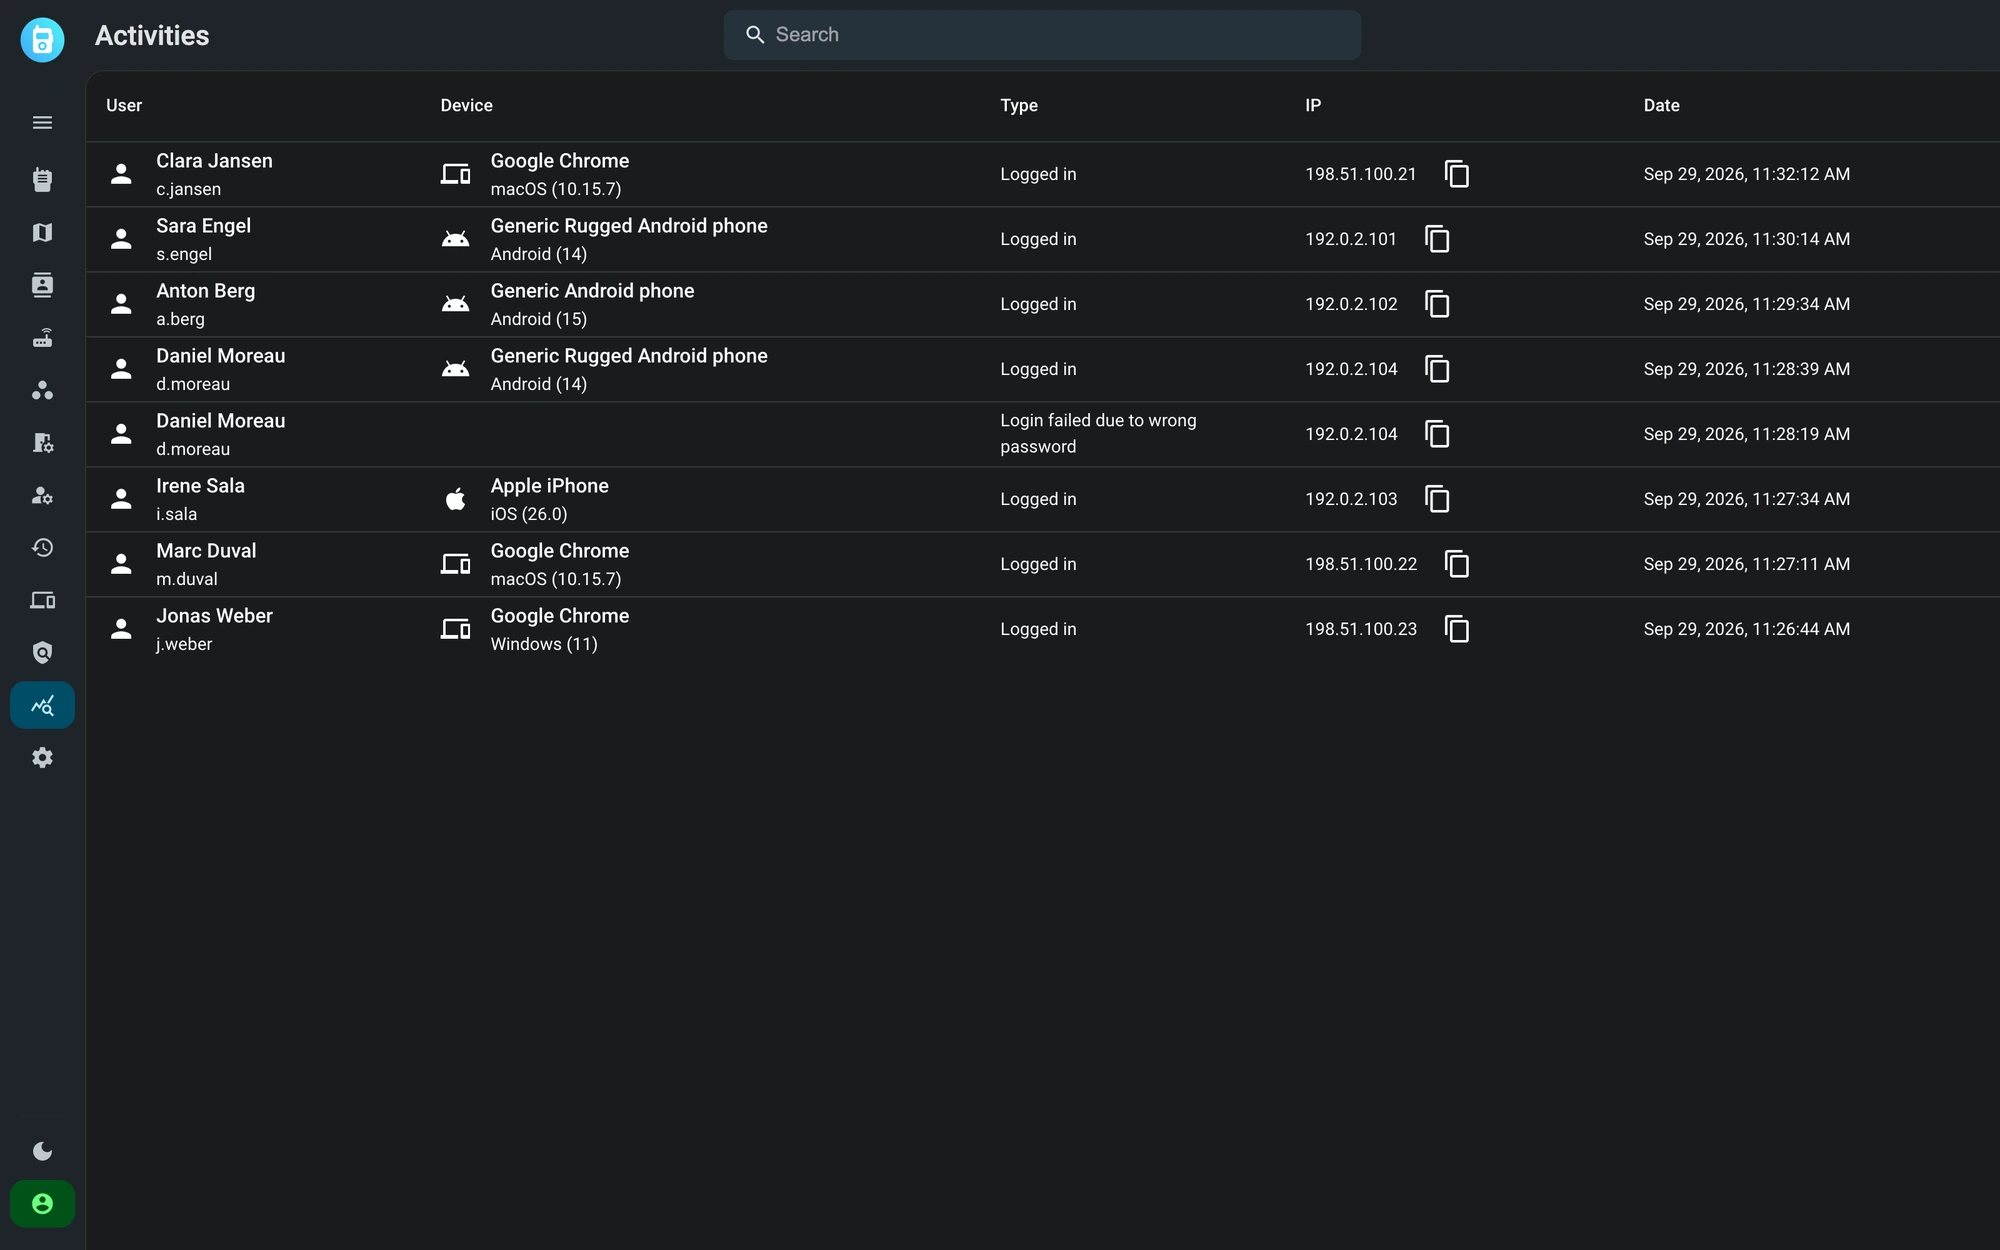
Ogni trasmissione viene registrata.
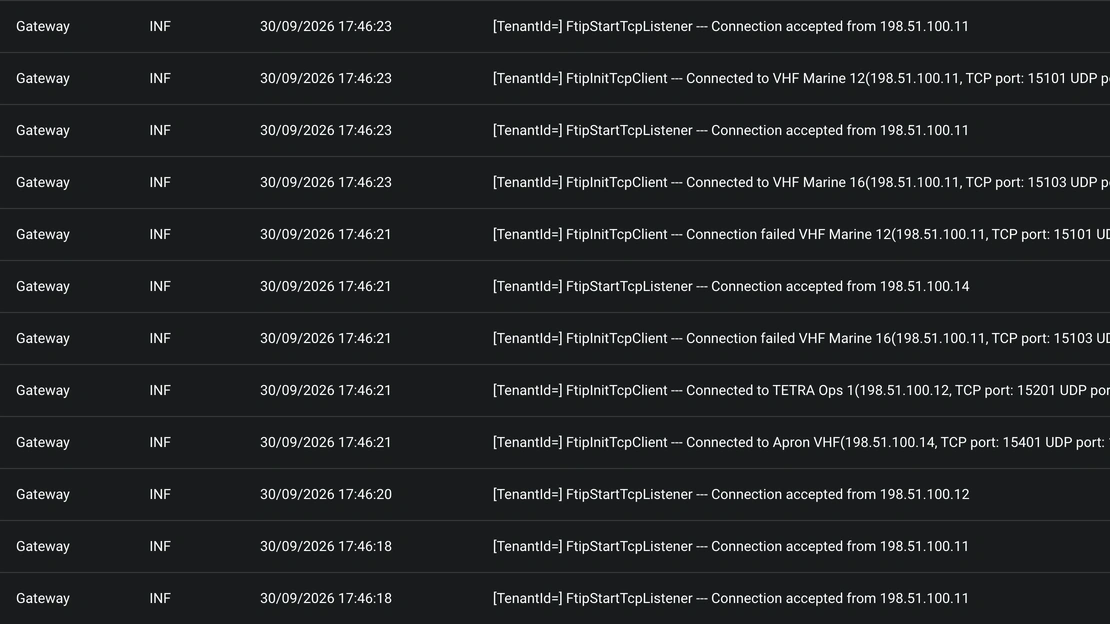
Con Business ed Enterprise l’audio dei canali viene registrato ed è ricercabile, e in ogni piano la piattaforma tiene log separati per gli eventi applicativi, per le comunicazioni con i gateway e per l’hub in tempo reale. Quando una verifica chiede cosa è stato detto e chi ha fatto cosa, la risposta è una query, non una ricostruzione.
I controlli, uno per uno
Questi controlli sono imposti dalla piattaforma, non dalla policy. Sono i meccanismi su cui verte un questionario di sicurezza.
Voce e messaggi cifrati
Autenticazione a due fattori
Blocco account
Single sign-on OIDC
Permessi per risorsa
Registro di controllo
Dove sono archiviati i tuoi dati
| Distribuzione | Archiviazione e cifratura |
|---|---|
| Respondr Cloud | Free, Essential e Business. Regione AWS Europa, volumi cifrati. |
| Enterprise on premise | Il tuo hardware, nella tua rete. Dischi cifrati con LUKS / dm-crypt. |
| Enterprise su AWS | Istanza dedicata nella regione AWS del Paese che scegli. Volumi cifrati con EBS e KMS. |
| In transito | TLS 1.3 tra app, console e server; AES-128-GCM sull’audio che viaggia su UDP. |
| A riposo | Registrazioni e messaggi salvati cifrati con AES-256. |
Standard e framework
Dove si colloca Respondr rispetto ai framework su cui vengono valutati gli operatori europei. Nessuna di queste voci è un certificato di prodotto rilasciato da terzi: la pagina NIS2 e IEC 62443 spiega cosa significa ciascuna per Respondr.
IEC 62443
NIS2
Residenza dei dati GDPR
Continuità operativa
Domande frequenti
No. Respondr non ha una certificazione IEC 62443 rilasciata da un ente terzo. L’architettura è progettata con riferimento alla norma, con il Security Level 2 come obiettivo, e NIS2 non certifica i prodotti: Respondr ti aiuta a rispettarne gli obblighi. Possiamo mostrare al tuo team di sicurezza quale controllo risponde a quale requisito.
Sì, con il piano Enterprise. L’intero stack (core, database e registrazione) gira sul tuo hardware, nella tua rete. I gateway radio locali continuano a funzionare anche senza alcuna connessione esterna.
Con Free, Essential e Business sono ospitati da AWS nell’Unione europea, su volumi cifrati. Con Enterprise il server è dedicato: on premise i dati non escono dal tuo edificio, e su AWS restano nel Paese che scegli, su volumi cifrati con EBS e KMS.
Sì, con Business ed Enterprise. Respondr si collega a identity provider esterni via OIDC, configurati per organizzazione: gli account si creano e si revocano dove li gestisci già.
No. Log applicativi, gateway e hub hanno ciascuno la propria finestra di conservazione, e la conservazione delle registrazioni è un parametro di distribuzione. Tenere tutto per sempre è un rischio, non una funzionalità.
I servizi PTT consumer sono ospitati dal fornitore, in una regione scelta dal fornitore, con un unico modello di account. Respondr può girare interamente dentro la tua infrastruttura, si autentica sul tuo identity provider, concede l’accesso per canale e registra cosa è successo.
Ti mostriamo Respondr in una demo live.
Ti proponiamo una demo live di 30 minuti, pensata per la tua infrastruttura radio.